Supermarchés sabotés : la France accuse l’Iran d’avoir piraté le froid de 700 magasins
Paris a désigné le coupable. Lundi 9 novembre, le ministère de l’Europe et des Affaires étrangères a officiellement attribué à l’Iran la cyberattaque qui a déréglé, dans la nuit du 11 au 12 octobre, les contrôleurs de froid d’environ 700 sites de la grande distribution en France. Selon le gouvernement, l’opération est l’œuvre de l’unité Shahid Kaveh, rattachée au Corps des Gardiens de la Révolution islamique (CGRI).
La déclaration publiée par le Quai d’Orsay parle d’une campagne « inédite par son ampleur et son niveau d’agressivité » et de « la première campagne cyberoffensive opérée purement à des fins de sabotage sur le territoire national ». Les dégâts sont chiffrés en « plusieurs dizaines de millions d’euros » de denrées perdues, sans compter le matériel endommagé et des départs d’incendie. Devant la presse, le ministre Jean-Noël Barrot a assuré que l’attaque ne resterait pas sans conséquences. L’ambassadeur d’Iran en France est convoqué, et Paris va proposer à ses partenaires de nouvelles sanctions européennes contre les entités et les personnes impliquées.
À lire aussi : Android TV : Google bannit le fabricant des box MECOOL, accusé d’avoir piégé 1,3 million de boîtiers
Des consignes de dégivrage poussées à haute température
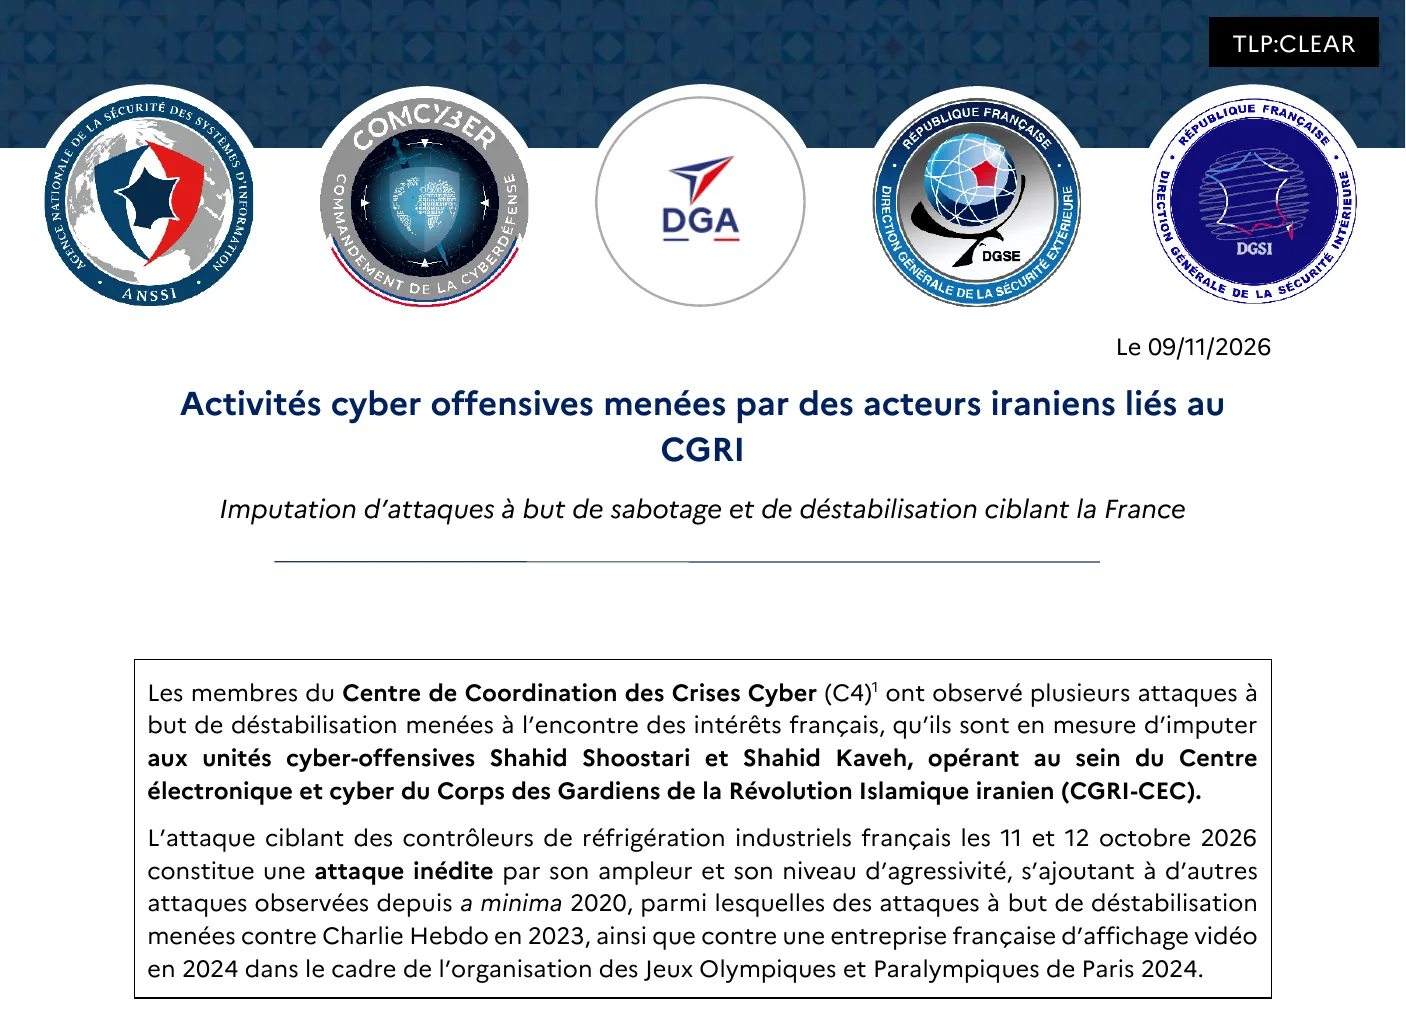
Le détail technique figure dans un rapport conjoint du Centre de coordination des crises cyber (C4), qui réunit l’ANSSI, la DGSE, la DGSI, la Direction générale de l’armement et le Commandement de la cyberdéfense. Publié le même jour en diffusion libre (TLP:CLEAR), le document décrit une attaque simple dans son principe : après la compromission des contrôleurs, « les paramètres de dégivrage des équipements ont été modifiés pour être fixés à de hautes températures ». Résultat, des pertes de marchandises importantes et, dans au moins 15 cas, des départs de feu.
Le C4 cite parmi les enseignes touchées les groupes Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché. D’autres victimes ont été recensées dans l’agroalimentaire : plusieurs petites boucheries, un abattoir et des usines coopératives. Le rapport relie à la même opération le ciblage, au même moment, d’équipements Schneider Electric de petites centrales hydroélectriques françaises, « avec des effets modérés ».
Les équipements visés sont des superviseurs de froid accessibles depuis Internet. Dès le 12 octobre, le CERT-FR avait publié l’alerte CERTFR-2026-ALE-012, mise à jour les 13 et 16 octobre, qui nomme les contrôleurs Danfoss des séries AK-SM et AK-SC ainsi que les superviseurs xweb de Copeland et de Dixell. Ses consignes : supprimer toute exposition de ces interfaces sur une adresse IP publique, vérifier les plages de dégivrage, ne rétablir l’accès des prestataires frigoristes que via un VPN, mettre à jour le firmware et changer les mots de passe par défaut. L’agence prévenait que des campagnes étaient « probablement toujours en cours » et qu’un simple retour aux réglages d’usine ne suffit pas sur un appareil qui ne reçoit plus de correctifs.
Les indices qui mènent à Téhéran
Pour l’imputation, le C4 avance un faisceau d’indices. L’infrastructure de l’attaque a servi, à la même période, à des repérages sur des automates Schneider Electric via le protocole Modbus (port 502), une technique observée chez Shahid Kaveh depuis avril 2026. Les opérateurs ont utilisé le moteur de recherche d’appareils connectés FOFA, habituel chez ce groupe. L’attaque a été relayée dès le 13 octobre par CyberbanNews, organe de propagande associé à l’unité, et des traces de farsi ont été retrouvées dans l’infrastructure.
Shahid Kaveh, dirigée selon le rapport par Reza Salarvand et Mahdi Lashgarian, se cache derrière plusieurs façades « hacktivistes », dont CyberAveng3rs, Soldiers of Solomon et Cyber Isnaad Front. CyberAveng3rs avait revendiqué fin 2023 la campagne contre les automates de l’israélien Unitronics, et l’unité a mené au printemps 2026 des sabotages d’équipements industriels, frigorifiques compris, contre des intérêts israéliens et américains.
Le même rapport impute à une autre unité du CGRI, Shahid Shoostari (connue sous le nom d’Emennet Pasargad), le piratage de la boutique en ligne de Charlie Hebdo en janvier 2023 et la compromission, à partir du 20 juillet 2024, d’une société française de bornes d’affichage vidéo. Pendant les Jeux de Paris, les attaquants avaient tenté d’y diffuser des photomontages contre la participation des athlètes israéliens, sans y parvenir.
Les chambres froides ne sont pas sorties de l’actualité depuis octobre. Dans la nuit du 1er au 2 novembre, l’Établissement français du sang (EFS) a vu les seuils de température et de dégivrage de chambres froides de trois sites portés à « de très hautes températures », via le logiciel de supervision d’un prestataire. L’EFS indique qu’aucune perte de produits sanguins n’est à déclarer. La déclaration du 9 novembre ne mentionne pas cet incident, et son auteur n’a pas été officiellement désigné. Le dossier est désormais entre les mains de la justice.
Sources : déclaration de France Diplomatie, rapport CERTFR-2026-CTI-009 du C4, alerte CERTFR-2026-ALE-012, TechCrunch.
Thomas Duvillard Site web de Thomas Duvillard
Thomas Duvillard est rédacteur en chef de Geek Actu. Il couvre les jeux vidéo, le high-tech et la pop culture, tests et analyses à l’appui.