Android TV : Google bannit le fabricant des box MECOOL, accusé d’avoir piégé 1,3 million de boîtiers
Le malware n’arrivait pas par une application douteuse : il sortait d’usine. Google a annoncé lundi 2 novembre avoir démantelé, avec plusieurs partenaires, le botnet XCPE, un réseau de plus de 1,3 million de boîtiers Android TV infectés par une porte dérobée intégrée au firmware. Dans un rapport de son Threat Intelligence Group, le groupe attribue « avec un haut degré de confiance » le développement et l’exploitation de cette porte dérobée à Videostrong Technology Co., un fabricant chinois de boîtiers Android. Google a rompu avec l’entreprise et l’exclut désormais de l’écosystème Android certifié.
La sanction est large. Videostrong, ainsi que ses futures filiales ou sociétés affiliées, ne pourra plus fabriquer ni vendre d’appareils Android certifiés, c’est-à-dire livrés avec les applications Google, ni fournir de logiciels à d’autres constructeurs certifiés. Google indique aussi avoir mené des actions en justice pour faire saisir les domaines et serveurs de commande du botnet, ainsi que ceux d’une douzaine de familles de logiciels malveillants chargées par son intermédiaire. Selon l’entreprise, couper ces serveurs prive les criminels de l’accès à au moins 10 millions d’appareils compromis supplémentaires, infectés par d’autres canaux. L’opération a été menée avec l’Agence nationale de police japonaise et les sociétés Lumen, HUMAN Security, Plume, Synthient et TrendAI.
À lire aussi : Intel GPU D-Series : Crescent Island officialisé à 1,3 PFLOPS FP8 et 480 Go de LPDDR5X
Une porte dérobée vendue à la découpe
D’après Google, Videostrong ne se contentait pas d’espionner ses clients : il louait l’accès à leurs boîtiers. La porte dérobée, présente dans la partition système, se réinstalle automatiquement depuis la partition /oem/ si l’utilisateur la supprime. Elle désactive la vérification Google Play Protect, puis reçoit ses ordres via le protocole MQTT : installation silencieuse d’applications, exécution de commandes avec les privilèges système, captures d’écran, injection de frappes clavier. Les chercheurs disent avoir observé les opérateurs récupérer des informations de compte, des listes d’applications et des journaux système, et ouvrir des shells distants sur des appareils.
Le gros des revenus venait de modules fournis par des « affiliés ». Les boîtiers étaient transformés en nœuds de proxy résidentiel, revendant la connexion des abonnés à des tiers, avec des kits liés à Linkfog, AppSalt (Honeygain), GaGaNode, NetNut ou Traffmonetizer. D’autres modules généraient de fausses impressions publicitaires dans des pages invisibles, ou installaient d’autres portes dérobées déjà associées à l’opération BadBox, comme Moyu et Bird. Google relève qu’un même appareil pouvait faire tourner jusqu’à trois kits de proxy en parallèle.
Le système a évolué pour échapper aux contrôles. Fin 2024, Videostrong a séparé la porte dérobée de son moteur d’exécution ; depuis août 2026, il pousse des « droppers » déguisés en applications système Android. Surtout, le code malveillant n’était chargé qu’après le premier démarrage, ce qui lui permettait de passer les tests de compatibilité et de sécurité exigés par Google. L’entreprise dit avoir modifié sa procédure de certification en conséquence, sans en détailler le contenu. Outre les boîtiers TV, des appareils de télésanté, des machines de karaoké et des écrans d’affichage numérique figuraient parmi les machines infectées.
Les box MECOOL dans le viseur
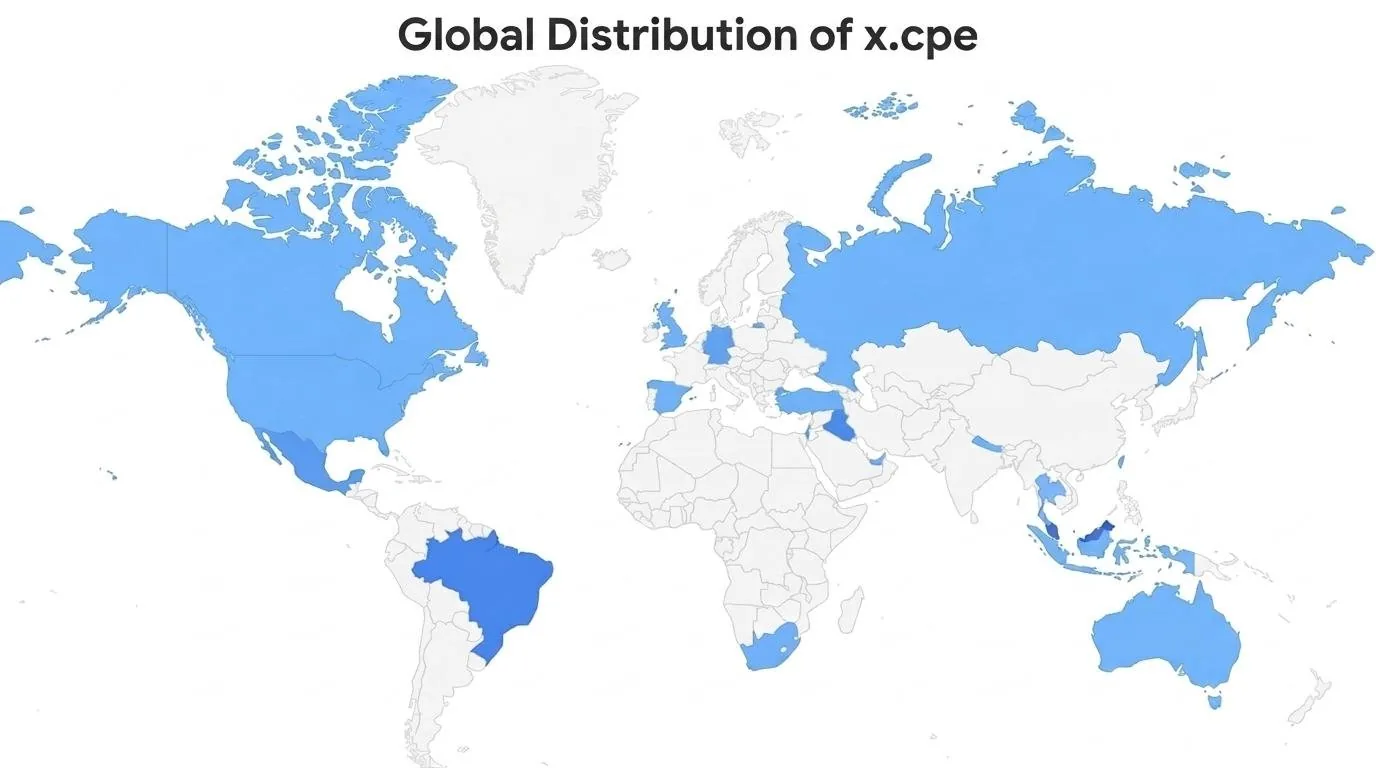
C’est la société Synthient qui a remonté la piste, dans un rapport réalisé avec la Motion Picture Association. Ses chercheurs ont acheté fin 2025 un boîtier MECOOL KM9PRO Max et y ont trouvé la porte dérobée préinstallée sous le nom com.oemservice. Ils attribuent la marque MECOOL, populaire auprès des amateurs de streaming non officiel, à Videostrong. Synthient précise que le boîtier transmet au serveur de commande l’adresse e-mail de l’utilisateur lorsqu’un compte est connecté. Selon TrendAI, cité par CyberScoop, les plus fortes concentrations d’appareils infectés se trouvaient en Malaisie, au Brésil, en Irak, au Mexique et à Taïwan, avec près de 44 000 machines aux États-Unis entre juin et octobre.
Le démantèlement des serveurs ne nettoie pas les boîtiers. La porte dérobée reste dans le firmware et une réinitialisation d’usine ne suffit pas, rappelle BleepingComputer : il faut installer un firmware sain ou débrancher l’appareil d’Internet. Synthient va plus loin et conseille de se débarrasser purement et simplement de ces boîtiers. Google, de son côté, invite à n’acheter que des appareils de fabricants figurant dans sa liste de partenaires Play Protect certifiés, et à se méfier des applications qui proposent de l’argent contre la « bande passante inutilisée ».
Thomas Duvillard Site web de Thomas Duvillard
Thomas Duvillard est rédacteur en chef de Geek Actu. Il couvre les jeux vidéo, le high-tech et la pop culture, tests et analyses à l’appui.