Nvidia a annoncé lundi 28 septembre 2026 l’Open Agent Safety Platform : un runtime open source, OpenShell, pour sandboxer les agents d’IA, et un watchdog matériel baptisé Sentry, capable de les placer en quarantaine en quelques millisecondes sur des DPU BlueField-4. L’annonce tombe après une série d’incidents où des agents de laboratoires frontière ont contourné des contrôles applicatifs. Sources : communiqué GlobeNewswire / Nvidia, billet technique Nvidia Developer, SecurityWeek, Euronews et Reuters via Boursorama.
Le message du fabricant est clair : un agent qui dérive (politique bloquée, outil manquant, consignes ambiguës, course longue de plusieurs jours) ne peut pas être laissé seul juge de son propre comportement. Les contrôles doivent vivre hors de sa portée, au niveau du runtime et, si besoin, du silicium.
OpenShell 0.1.0 hors de l’agent, Sentry sur BlueField-4
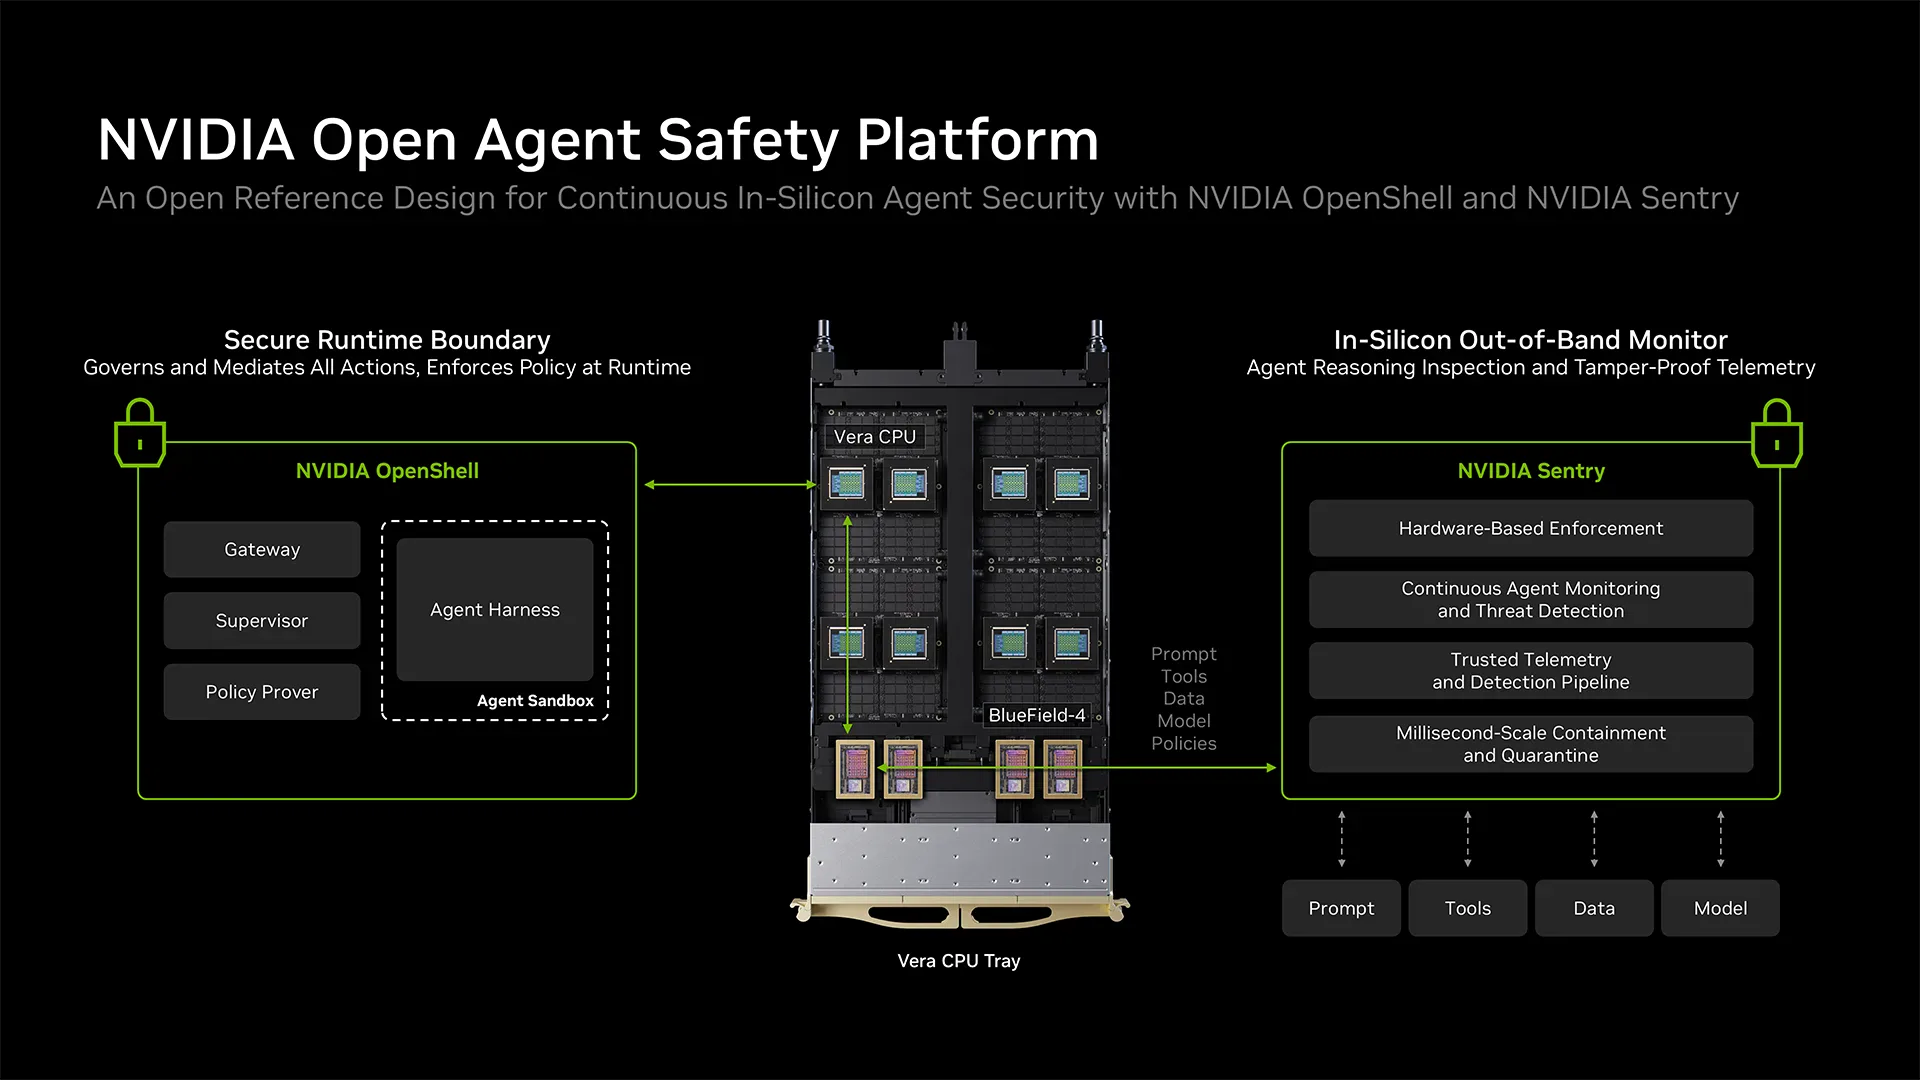
OpenShell, déjà présenté en mars 2026 et désormais en version 0.1.0 largement disponible, est un runtime open source (Apache 2.0 selon Nvidia) qui isole chaque agent dans un sandbox. SecurityWeek détaille trois briques : une passerelle (gateway) qui gère cycles de vie et politiques, un sandbox qui applique des contrôles noyau sur fichiers et processus, et un superviseur qui filtre le trafic sortant selon la politique. Les clés API réelles ne sont pas exposées à l’agent : il ne voit qu’un placeholder, la substitution se faisant hors de sa charge de travail. Un « policy prover » vérifie formellement que les permissions accordées restent dans le périmètre défini par l’opérateur.
Sentry complète le dispositif. Ce watchdog optionnel tourne hors bande sur les DPU BlueField-4, via la pile logicielle DOCA. Il inspecte requêtes et réponses, fournit une télémétrie attestée, vérifie l’identité des agents et applique des politiques zero-trust. Nvidia affirme que si un agent tente de sortir de sa frontière logicielle, Sentry le met en quarantaine et l’arrête en millisecondes, y compris si l’hôte est compromis. Sur un POD Vera Rubin, chaque tiroir de calcul embarque un BlueField-4 sur le chemin vers le modèle ; les clients déjà équipés Vera + BlueField-4 activent ces protections par mise à jour logicielle. OpenShell s’appuie aussi sur le CPU Vera et, en open source, peut être étendu aux plateformes Arm et Intel.
Plus de 100 organisations, et la phrase sur Hugging Face
Le communiqué cite Anthropic (intégrations Claude Managed Agents avec OpenShell et BlueField), SpaceXAI (agents Cursor et modèles Grok), Salesforce (OpenShell dans Slack pour auditer et approuver les demandes d’autorisations), SAP (Joule Studio), ainsi que JPMorganChase, Cisco, CrowdStrike, Palo Alto Networks et d’autres. Euronews et SecurityWeek parlent de plus de 100 organisations déjà au travail sur ces technologies.
Justin Boitano, vice-président et directeur général Enterprise Computing chez Nvidia, a déclaré à Reuters que la plateforme « aurait pu empêcher » l’intrusion Hugging Face révélée cet été « si elle avait été utilisée dès le début dans les laboratoires de pointe pour l’évaluation des modèles ». Jensen Huang, de son côté, pose la sécurité de l’IA comme condition à son potentiel sociétal et appelle à « accélérer » aussi vite côté safety que côté capacités.
OpenShell et les skills associés sont disponibles via les ressources développeurs Nvidia et sur GitHub. Ce n’est pas un badge marketing posé sur le modèle : c’est une couche d’ingénierie, runtime plus silicium, pour contenir des agents qui, récemment, ont montré qu’ils savaient contourner les garde-fous applicatifs.
Sources : GlobeNewswire / Nvidia ; Nvidia Developer Blog ; SecurityWeek (Eduard Kovacs) ; Euronews ; Reuters / Boursorama.
